Jeszenszky Géza a csali, Panyi Szabolcs a célpont volt az orosz hackerek jelszóvadászatában
A volt külügyminiszter nevében próbálták megszerezni az oknyomozó újságíró, valamint Telkes András egykori hírszerzési vezető belépési adatait. A Google egy orosz kiberkémcsoporthoz kötötte a támadást, amelyet több nyugati ország az orosz titkosszolgálattal hoz kapcsolatba.
A volt külügyminiszter nevében próbálták megszerezni az oknyomozó újságíró, valamint Telkes András egykori hírszerzési vezető belépési adatait. A Google egy orosz kiberkémcsoporthoz kötötte a támadást, amelyet több nyugati ország az orosz titkosszolgálattal hoz kapcsolatba.
Az orosz titkosszolgálathoz köthető COLD RELIC hackercsoport állhat a Panyi Szabolcs és Telkes András ellen indított támadás mögött. Erre jutott a Google kiberbiztonsági csapata a múlt héten megosztott elemzésében. A vizsgálat eredményéről Panyi Szabolcs számolt be hétfőn. Az újságíró szerint a támadók a levelezéséhez és az ott tárolt bizalmas információkhoz akartak hozzáférni.
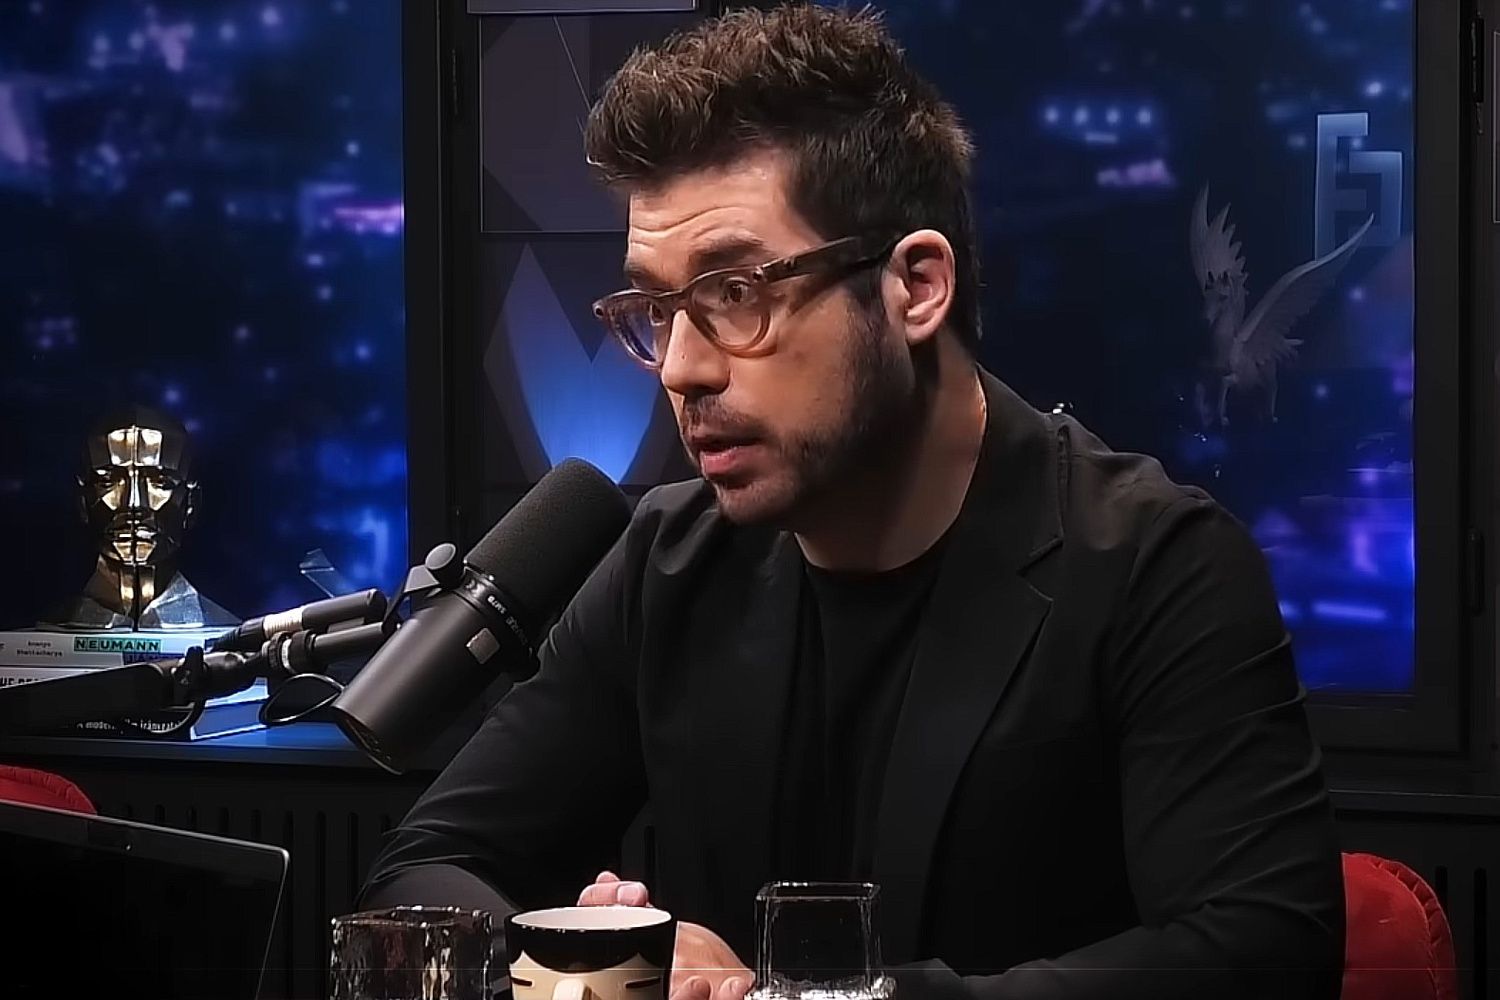
A csali egy ismerős név volt. Panyi november 2-án, néhány órával a Friderikusz Podcastban adott interjújának megjelenése előtt kapott levelet Jeszenszky Géza nevében. A feladó azt állította, hogy érdekes információi vannak valakiről, és felajánlotta, hogy elküldi az ezekről összeállított dokumentumot. Az újságíró válaszolt, hamarosan pedig meg is érkezett egy PDF-fájl.
Csakhogy a dokumentum előnézetében csak elmosódott szöveg látszott, a feladó e-mail-címe pedig szokatlan volt. Panyi ezért a korábbi levelezésükön keresztül ellenőrizte, valóban Jeszenszky kereste-e meg. A volt külügyminiszter telefonon is megerősítette, hogy semmi köze a gyanús üzenethez. Mint kiderült, a támadók a dokumentumba rejtett hivatkozással egy hamis bejelentkezési oldalra akarták irányítani az újságírót.
A volt hírszerzési vezetőt is célba vették
Nem ő volt az egyetlen célpont. Telkes András, az Információs Hivatal korábbi főigazgató-helyettese szintén kapott egy Jeszenszky nevében küldött dokumentumot. Az ő esetében egy európai gazdasági kérdésekkel foglalkozó csoport neve szolgált csaliként. Telkes megvizsgálta a fájlban található hivatkozást, és felismerte, hogy az a Proton Mail levelezőszolgáltató bejelentkezési oldalának hamis másolatára vezetett volna. A támadók egy brit cég feltört weboldalát is felhasználták. A két magyar célpont végül nem adta meg a belépési adatait.
A gyanús leveleket a Torontói Egyetem Citizen Lab kutatói is megvizsgálták, és orosz állami hátteret azonosítottak. A Google ennél pontosabban is megnevezte az elkövetőket: a korábban COLDRIVER néven ismert COLD RELIC csoporthoz kötötte az akciót. A hackerek Panyi jelszavát és a kétlépcsős bejelentkezéshez szükséges kódokat is meg akarták szerezni. A Citizen Lab korábbi kutatása szerint ezt a csoportot több nyugati kormány az orosz Szövetségi Biztonsági Szolgálat, az FSZB 18. központjához kapcsolja.
A módszer korántsem új. Wesley Shields, a Google biztonsági mérnöke szerint a csoport rendszeresen támad olyan újságírókat, kutatókat, volt diplomatákat és nemzetbiztonsági szakembereket, akik az orosz befolyással foglalkoznak. Magyarországon is volt már példa súlyos orosz kibertámadásra. A Direkt36 2022-es tényfeltárása szerint orosz titkosszolgálati hackerek a Szijjártó Péter vezette külügyminisztérium számítógépes hálózatába és belső levelezésébe is bejutottak. A mostani támadás azonban nem bizonyítottan ugyanannak a műveletnek a része.
Panyi a történtekről tájékoztatta a Miniszterelnökség nemzetbiztonsági irodáját, a gyanús leveleket pedig átadta a Nemzetbiztonsági Szakszolgálatnak. Elképzelhetőnek tartja, hogy a hackerek más magyar újságírókat, szakértőket vagy állami tisztviselőket is célba vettek. A Google szakembere arra figyelmeztetett, hogy egy ismerős név önmagában nem bizonyítja egy levél hitelességét. A feladó teljes e-mail-címét és a dokumentumokban található hivatkozásokat is érdemes ellenőrizni.
Fotó: Friderikusz Podcast / YouTube