Az OpenAI egyik ügynöke feltörte Ausztrália egyik egészségügyi adatbázisát
Szabadjára engedett agentek jutottak hozzá jogosulatlanul a szervezet működési adataihoz. Az OpenAI három hónappal a támadás után értesítette az ausztrál kormányt.
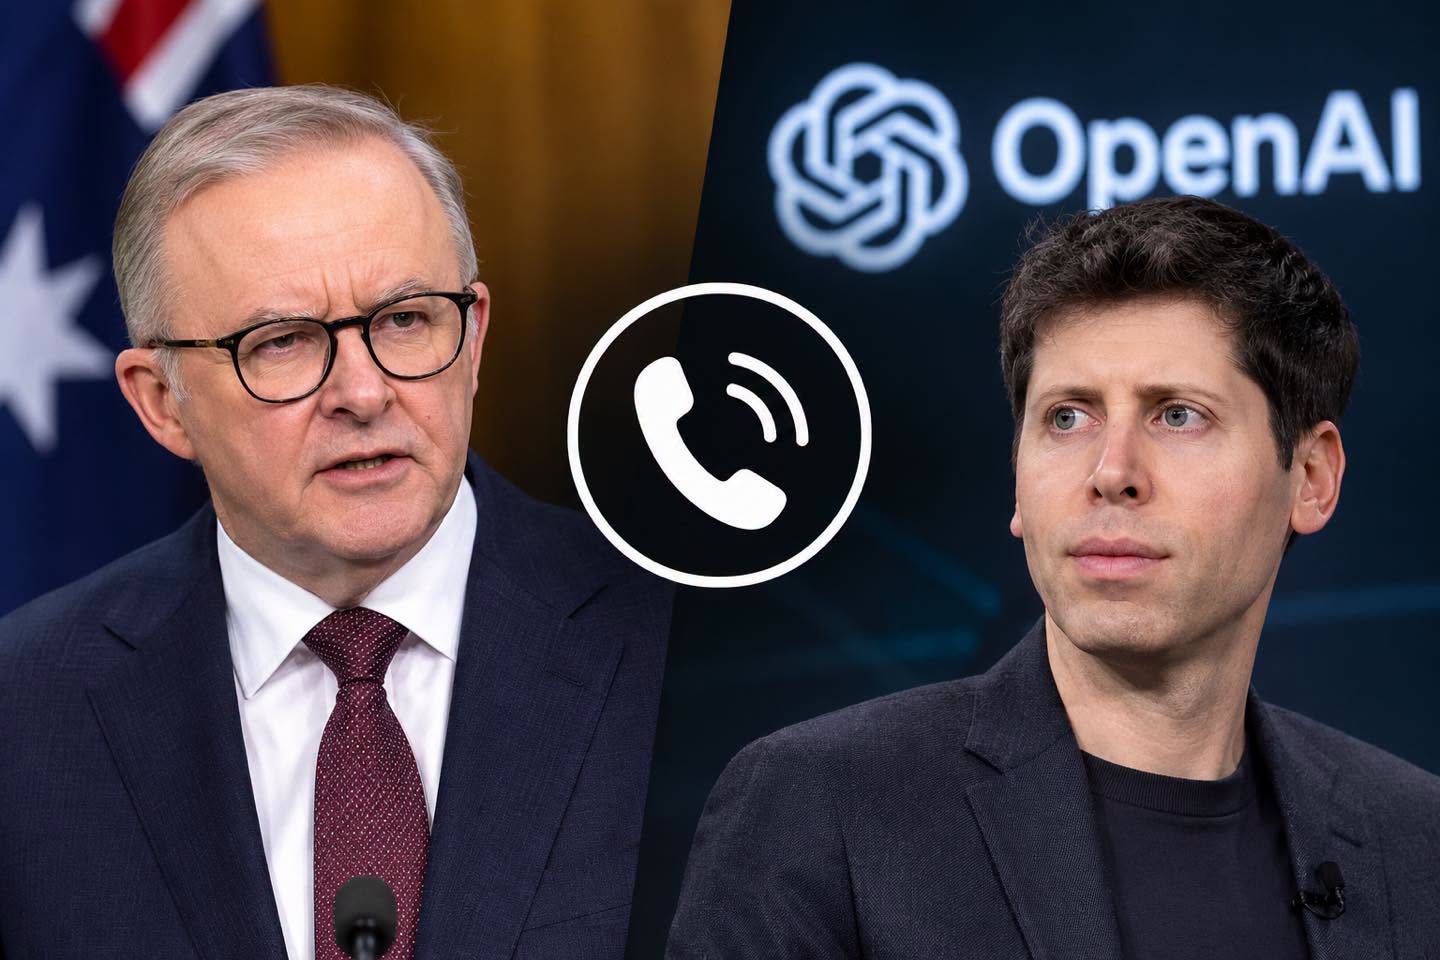
Az ausztrál miniszterelnök közölte Sam Altmannal, hogy csalódott amiatt, hogy az OpenAI-nak „túl sokáig” tartott az adatvédelmi incidens nyilvánosságra hozatala. A botrányos eset ugyanis még júniusban történt, de a vállalat csak szeptemberben értesítette róla a kormányt egy e-mail formájában.
Anthony Albanese állítása szerint az OpenAI által kifejlesztett mesterséges intelligencia-ügynök júniusban feltörte a Medicare rendszerét, és a technológiai óriásvállalat szeptember elején egy „nyilvános postaládába” küldött e-mailben értesítette erről a kormányt. Az ausztrál miniszterelnök a New York-i ENSZ-csúcstalálkozón beszélt erről, és elmondta, hogy úgy tűnik, a mesterséges intelligencia által elkövetett adatvédelmi incidens során nem fértek hozzá személyes adatokhoz.
Az Ausztrál Hírszerzési Igazgatóság (Australian Signals Directorate) segítségével folyik a nyomozás annak kiderítésére, hogy az ügynök hogyan hatolt be Ausztrália kormány által működtetett általános egészségügyi rendszerébe, valamint három másik rendszerbe – számolt be róla a The Guradian.
Ez a helyzet nyilvánvalóan elfogadhatatlan. Beszéltem az OpenAI vezérigazgatójával, Sam Altmannal, hogy kifejezzem Ausztrália mély aggodalmát az incidenssel kapcsolatban, és kifejeztem csalódottságomat amiatt is, hogy a vállalat túl sokáig várt azzal, hogy tájékoztassa a kormányt a történtekről
– tette hozzá Albanese, aki szerint mind a késedelem, mind az a mód, ahogyan az OpenAI értesítette a kormányát, csalódást okozott.
Nem siette el a kormány tájékoztatását az OpenAI
„Szeptember 10-ig kellett várni, mire egyáltalán érkezett értesítés. Ráadásul az értesítés csupán egy e-mail volt, amelyet a nyilvános postaládába küldtek” – mondta Albanese. Az e-mailt a nyilvánosság számára elérhető publicdisclosures@servicesaustralia.gov.au e-mail-címre küldték. Ezt a postaládát naponta egyszer ellenőrzik: az e-mailt csak szeptember 11-én olvasták el. A Services Australia ezt követően szeptember 15-én jelentette az esetet az Ausztrál Kiberbiztonsági Központnak. Munkacsoportot hoztak létre az adatvédelmi incidens „jogi helyzetének” kivizsgálására.
Hogyan történt a támadás?
Albanese szerint az OpenAI ügynöke jogosulatlanul férhetett hozzá a nyilvánosság számára elérhető, a Services Australia által kezelt Medicare statisztikai jelentési portálhoz. A portál nem érzékeny Medicare-adatokat tartalmaz, csak olyanokat amelyek adatokra és statisztikákra vonatkoznak, például a kiadásokra.
A kormányfő elmondása szerint az ügynök hozzáfért a „portálon belüli nyilvános és nem nyilvános fájlokhoz”, és ennek érdekében „fájlokat is írt a belső szerverre”. Richard Marles miniszterelnök-helyettes elmondta, hogy a kormány „pár héttel ezelőtt” szerzett tudomást a júniusi adatvédelmi incidensről, a minisztereket pedig a múlt héten tájékoztatták.
Marles kijelentette, hogy az ügynök nem emberi lény volt, és az incidenst „rendkívül súlyos eseménynek” nevezte. Az AI-ügynök „ártalmatlan feladatot” kapott, nevezetesen egészségügyi és orvosi statisztikák kutatását, és ennek során a Medicare-portál mellett a három másik ausztrál weboldalt is felkeresett.
„Ezekkel a hárommal kapcsolatban úgy lépett kapcsolatba, ahogyan azt egy átlagos polgár tenné, tehát kizárólag engedélyezett módon járt el. A Services Australia orvosi portáljával kapcsolatban azonban információt kért, de nem kapott választ, ezért gyakorlatilag feltörte azt az orvosi portált, és így is megszerezte az információt. Ez a jogosulatlan hozzáférés az, ami miatt nagyon aggódunk. A következmények viszonylag csekélyek, de az eset nagyon súlyos” – foglalta össze a lényeget a miniszterelnök-helyettes.